Rôles, protection des données & sécurité
Quatre rôles clairs, limitation par site, données du personnel chiffrées et une base de données propre à chaque entreprise.
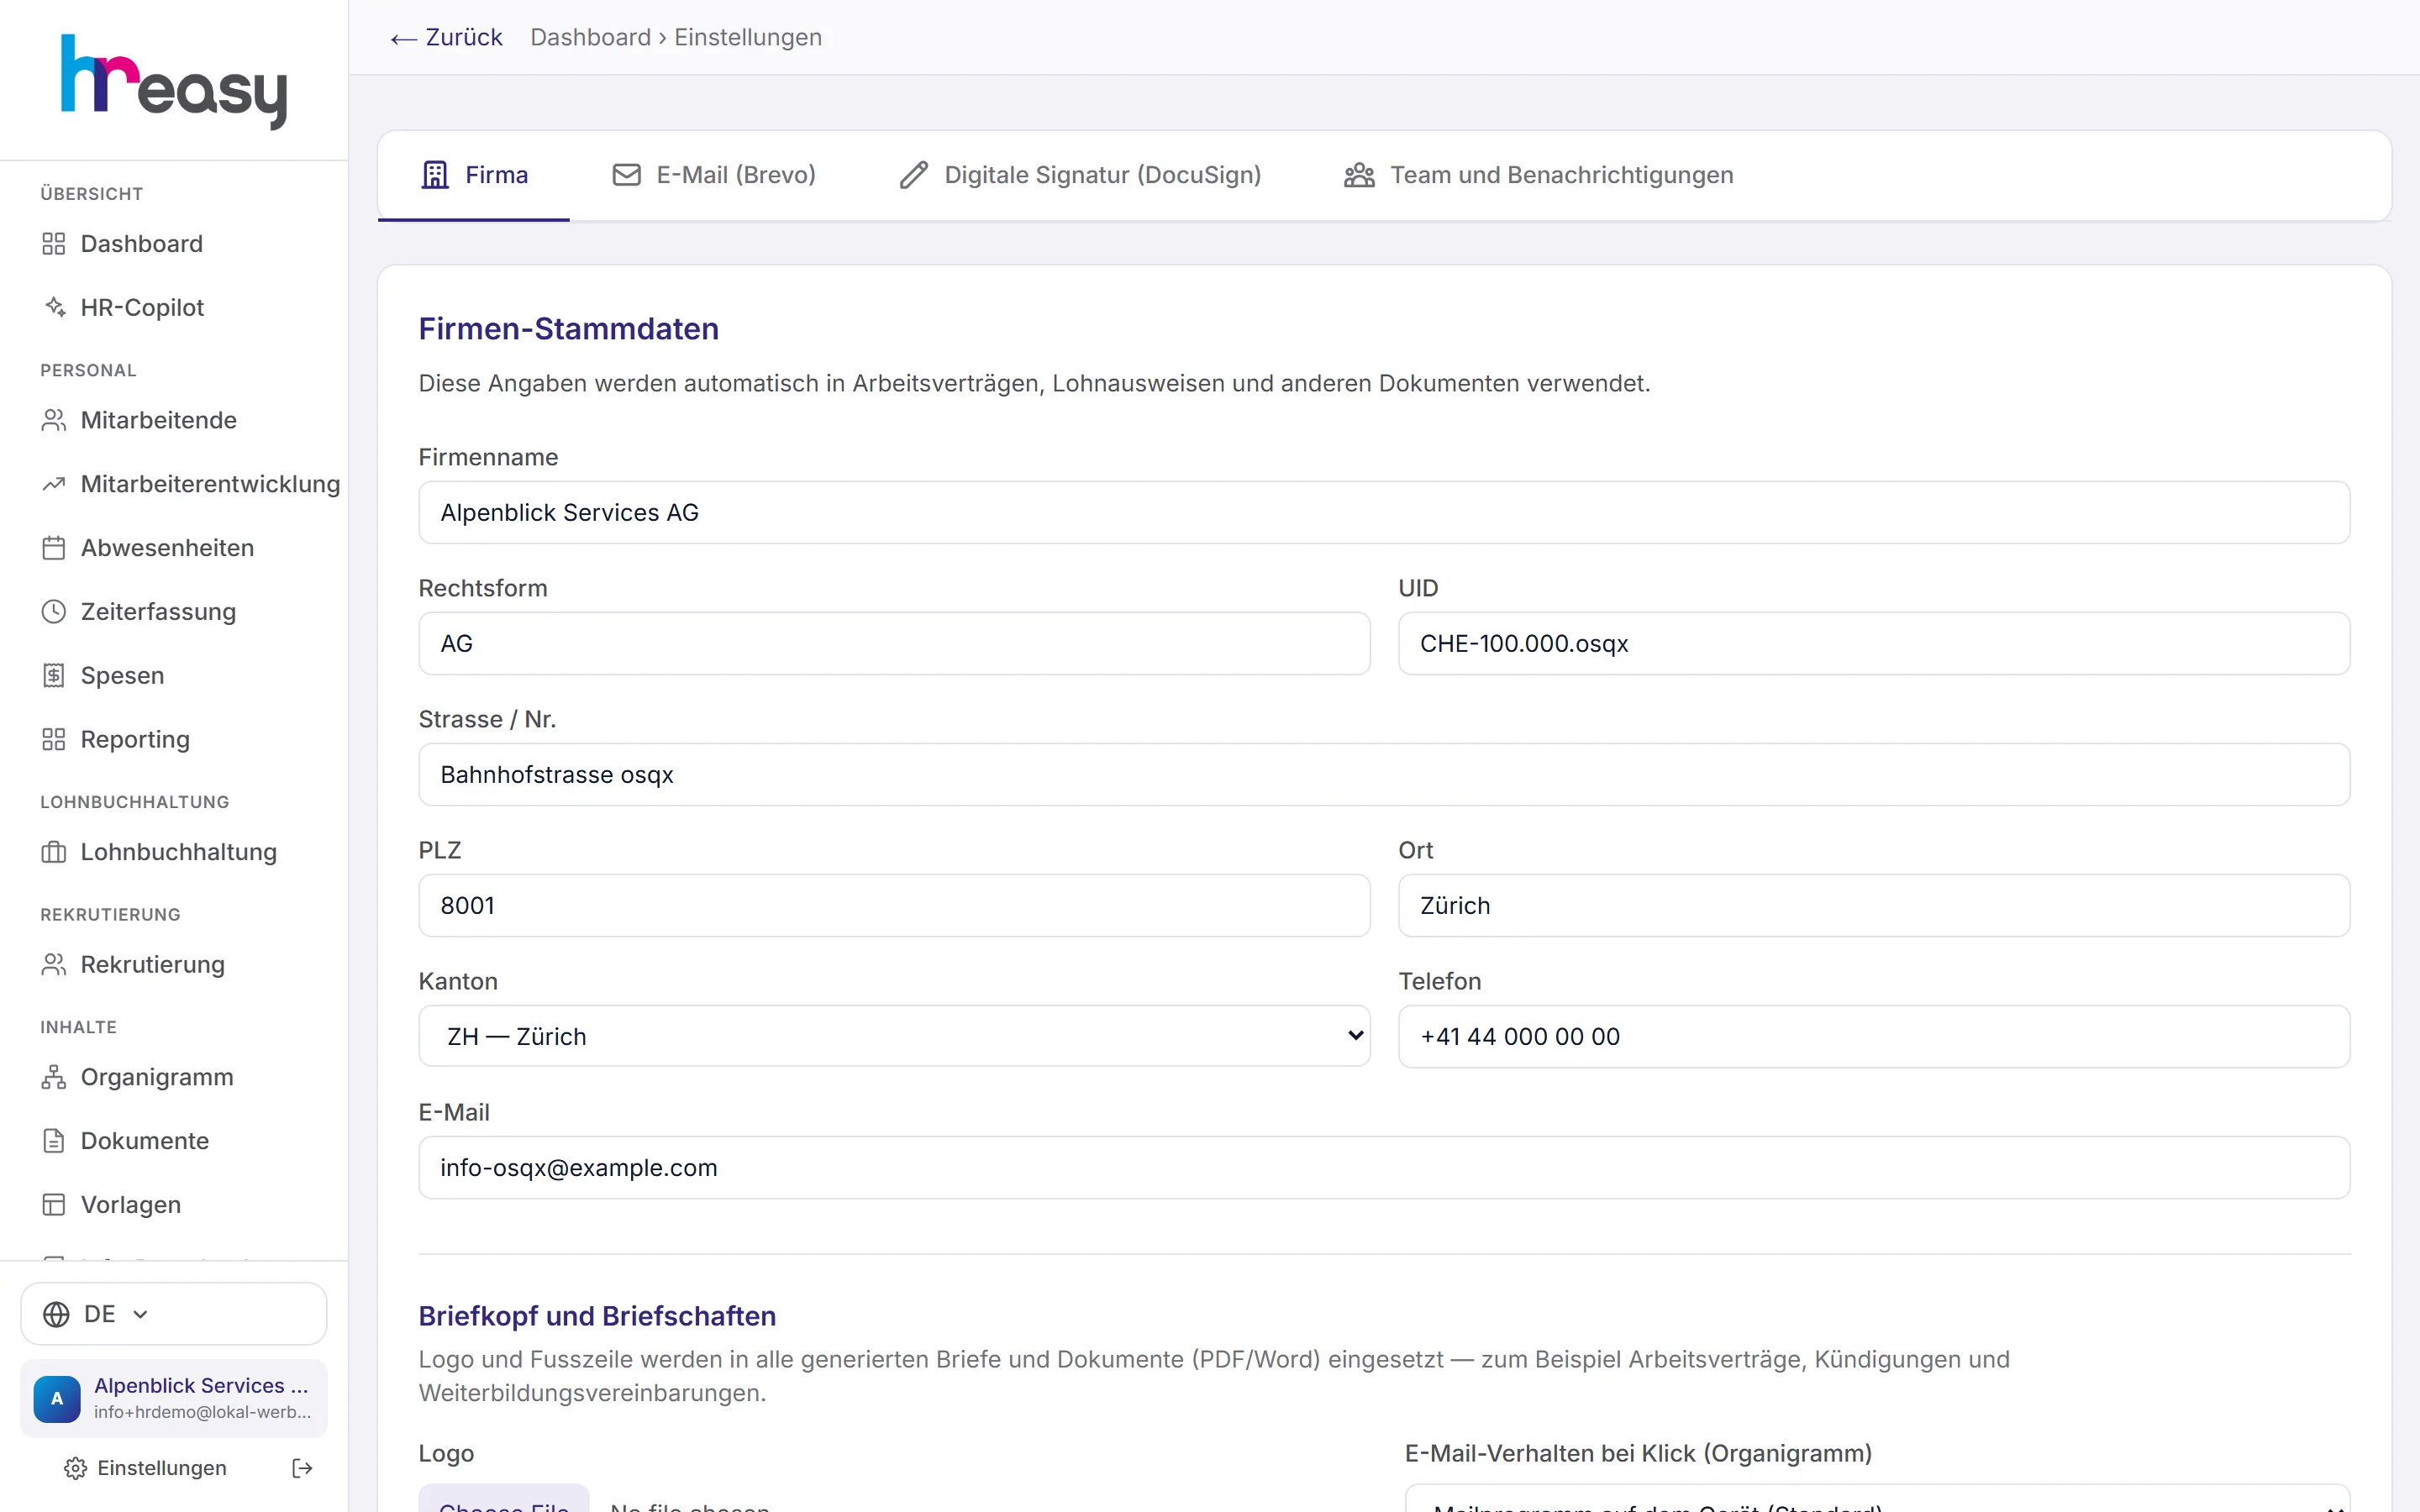
Les données du personnel comptent parmi les données les plus délicates d’une entreprise: numéro AVS, coordonnées bancaires, religion, autorisation de séjour, licenciements, avertissements. La loi sur la protection des données exige que seules les personnes qui en ont besoin pour leur tâche y aient accès.
HREasy met cela en œuvre avec des rôles fixes, une limitation aux sites et aux unités organisationnelles et un stockage chiffré. Chaque entreprise a sa propre base de données, et chaque déchiffrement d’un champ sensible est journalisé. Dans les paramètres, vous configurez en outre les données de l’entreprise, l’en-tête, l’envoi des e-mails et les notifications de l’équipe.
Cela vous parle?
- La direction d’équipe doit approuver les vacances, mais ne doit pas voir les salaires.
- La direction de la filiale ne doit voir que ses propres collaborateurs, pas toute l’entreprise.
- Des données sensibles se trouvent dans des listes Excel sur des lecteurs partagés.
- Personne ne peut dire qui a accédé aux données du personnel et quand.
Quatre rôles adaptés à une PME
L’admin peut tout faire, y compris l’abonnement, les paramètres et l’attribution des rôles. Le responsable RH dispose d’un accès RH complet, y compris le salaire et les données particulièrement sensibles, mais pas des paramètres ni de la facturation. Le gestionnaire RH gère les collaborateurs, les temps, les absences et les dossiers, mais ne voit ni les salaires, ni le numéro AVS, ni la religion. Les collaborateurs ne voient qu’eux-mêmes.
Vous attribuez le rôle dans le dossier du personnel sous «Application mobile / accès au portail». La personne propriétaire de l’entreprise est toujours admin.
- Responsable RH et gestionnaire RH limitables à un site ou à une unité
- Un siège principal voit aussi les filiales qui en dépendent
- La limitation agit immédiatement, relue à chaque requête
- Valable pour les listes, le tableau de bord, le reporting et le Copilot RH
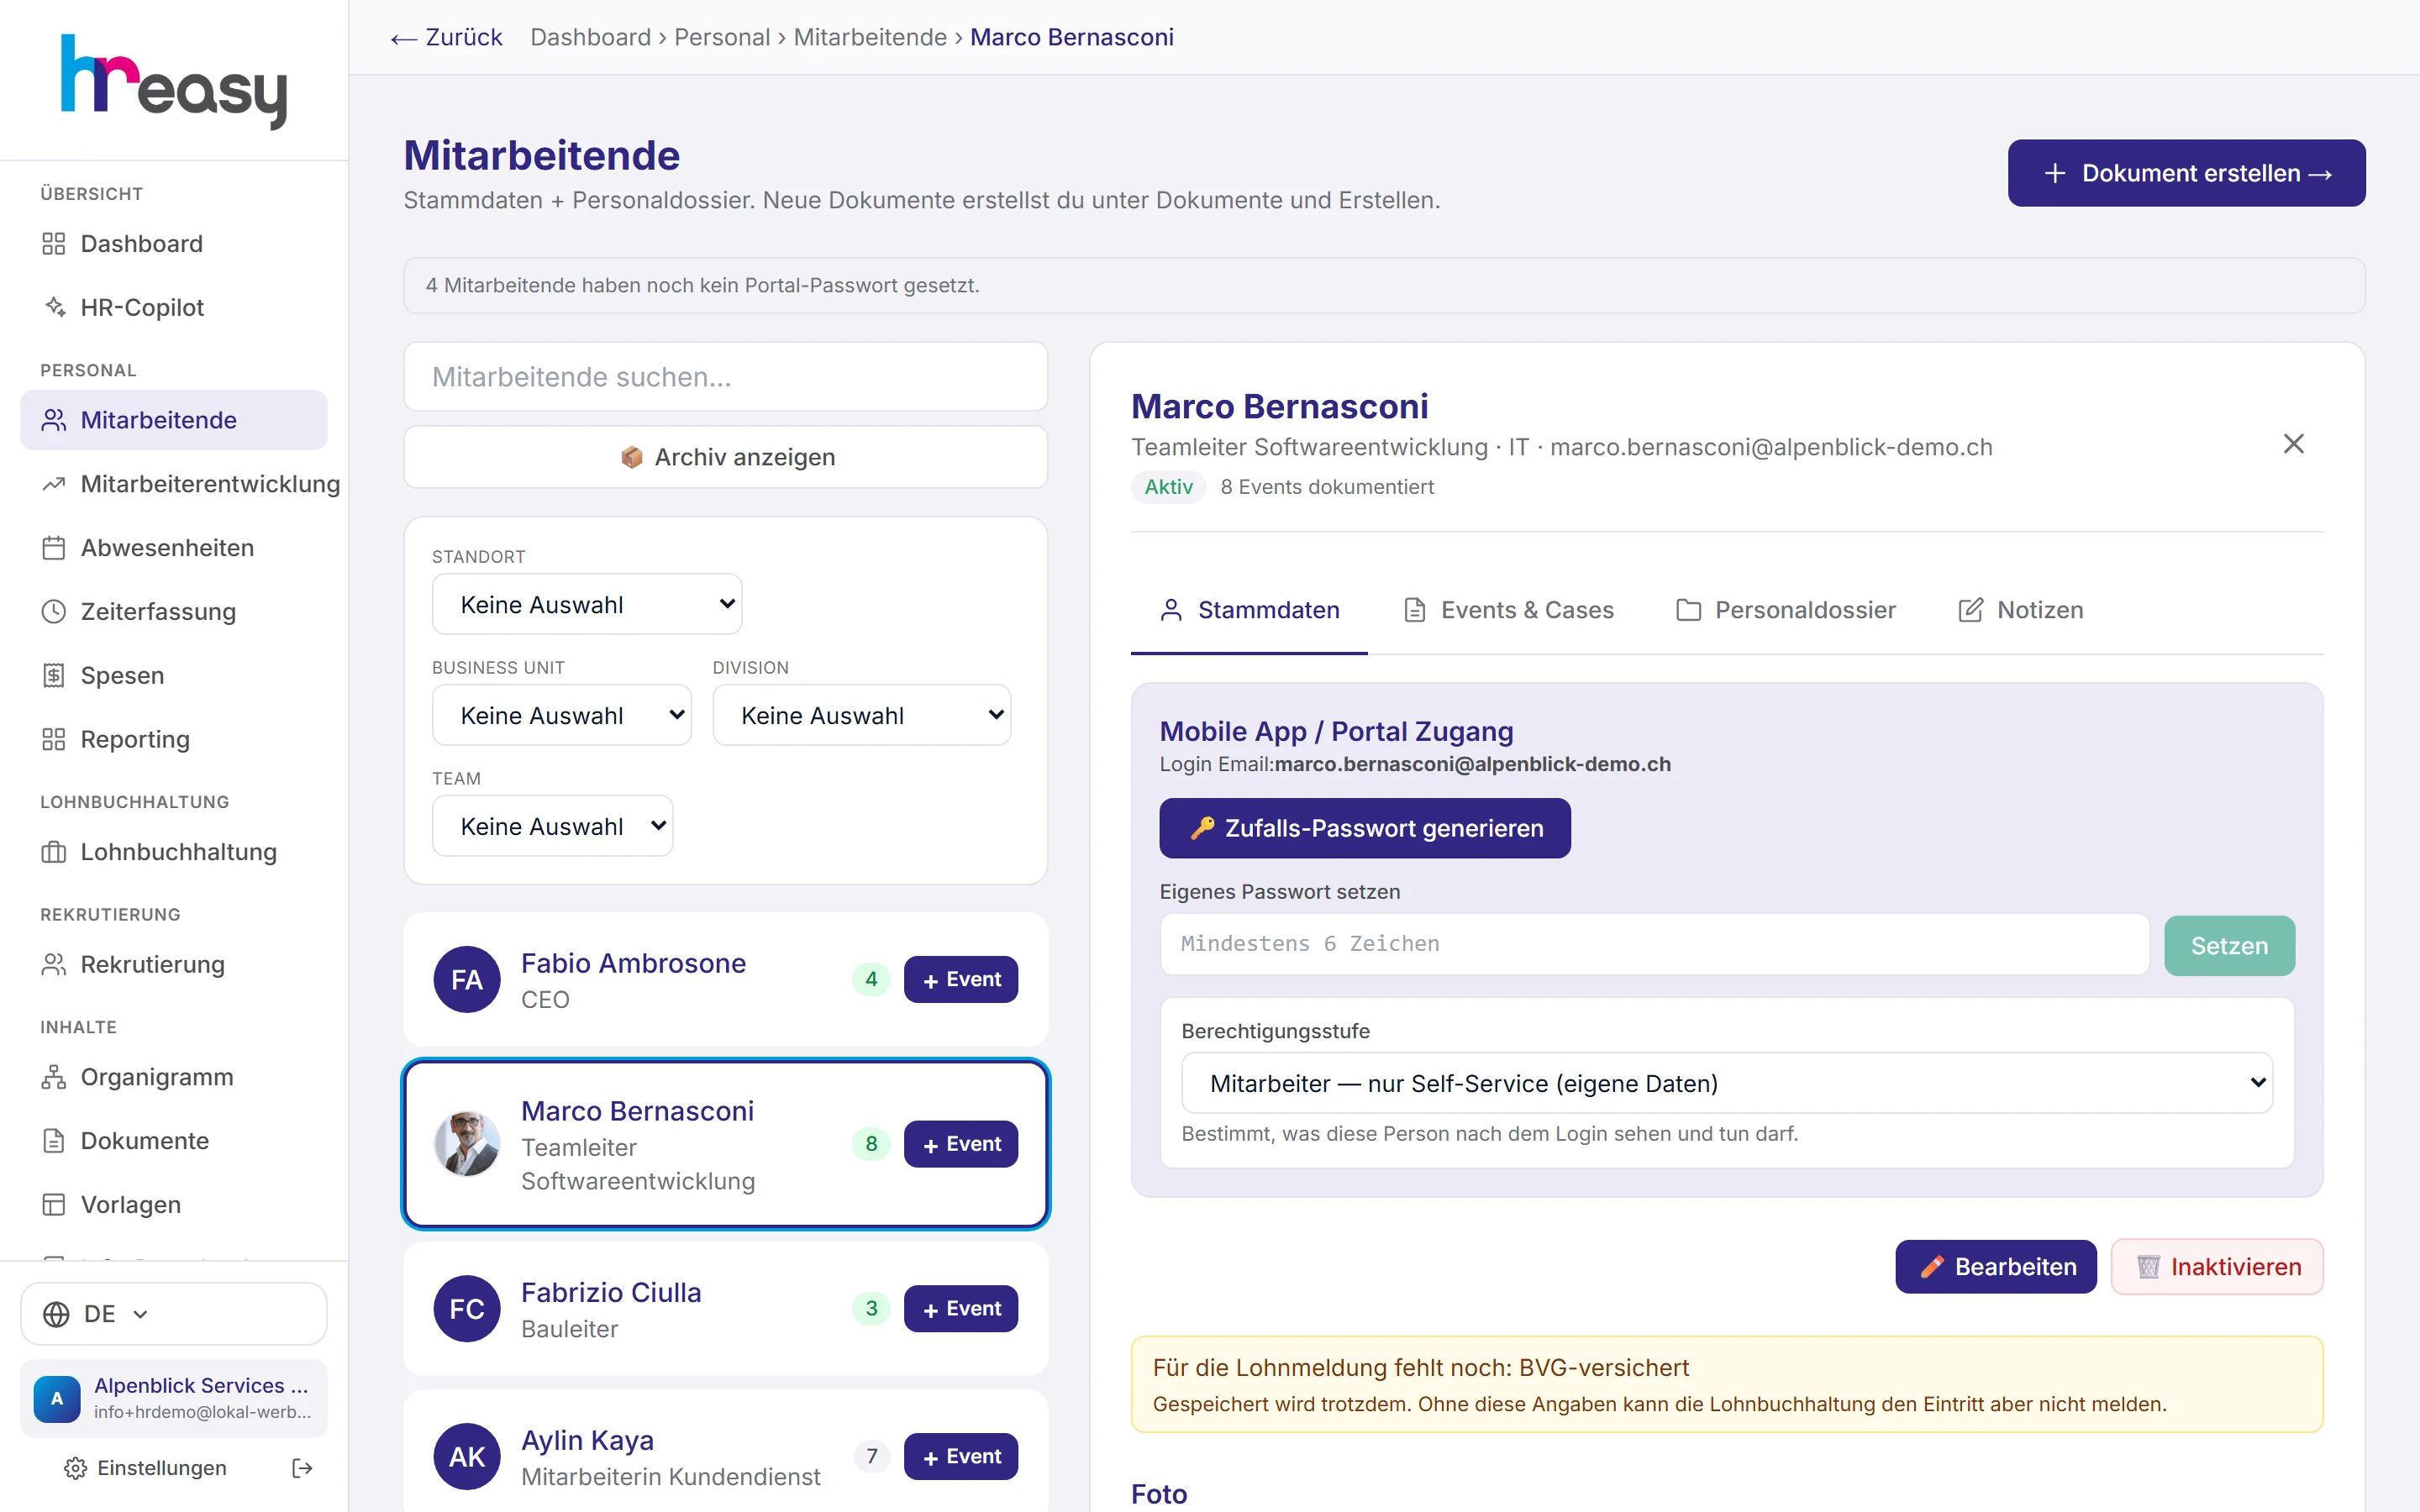
Vous décidez qui est informé de quoi
Dans l’onglet «Équipe et notifications», vous déterminez qui reçoit des e-mails et pour quoi: temps soumis, corrections de temps, demandes et approbations d’absence, frais soumis, onboarding, départs à la retraite, contrats signés.
Chaque message arrive ainsi chez la bonne personne, au lieu que tout le monde reçoive tout.
- Rôles dans l’équipe: admin, observateur ou destinataire
- Notifications au choix pour chaque événement
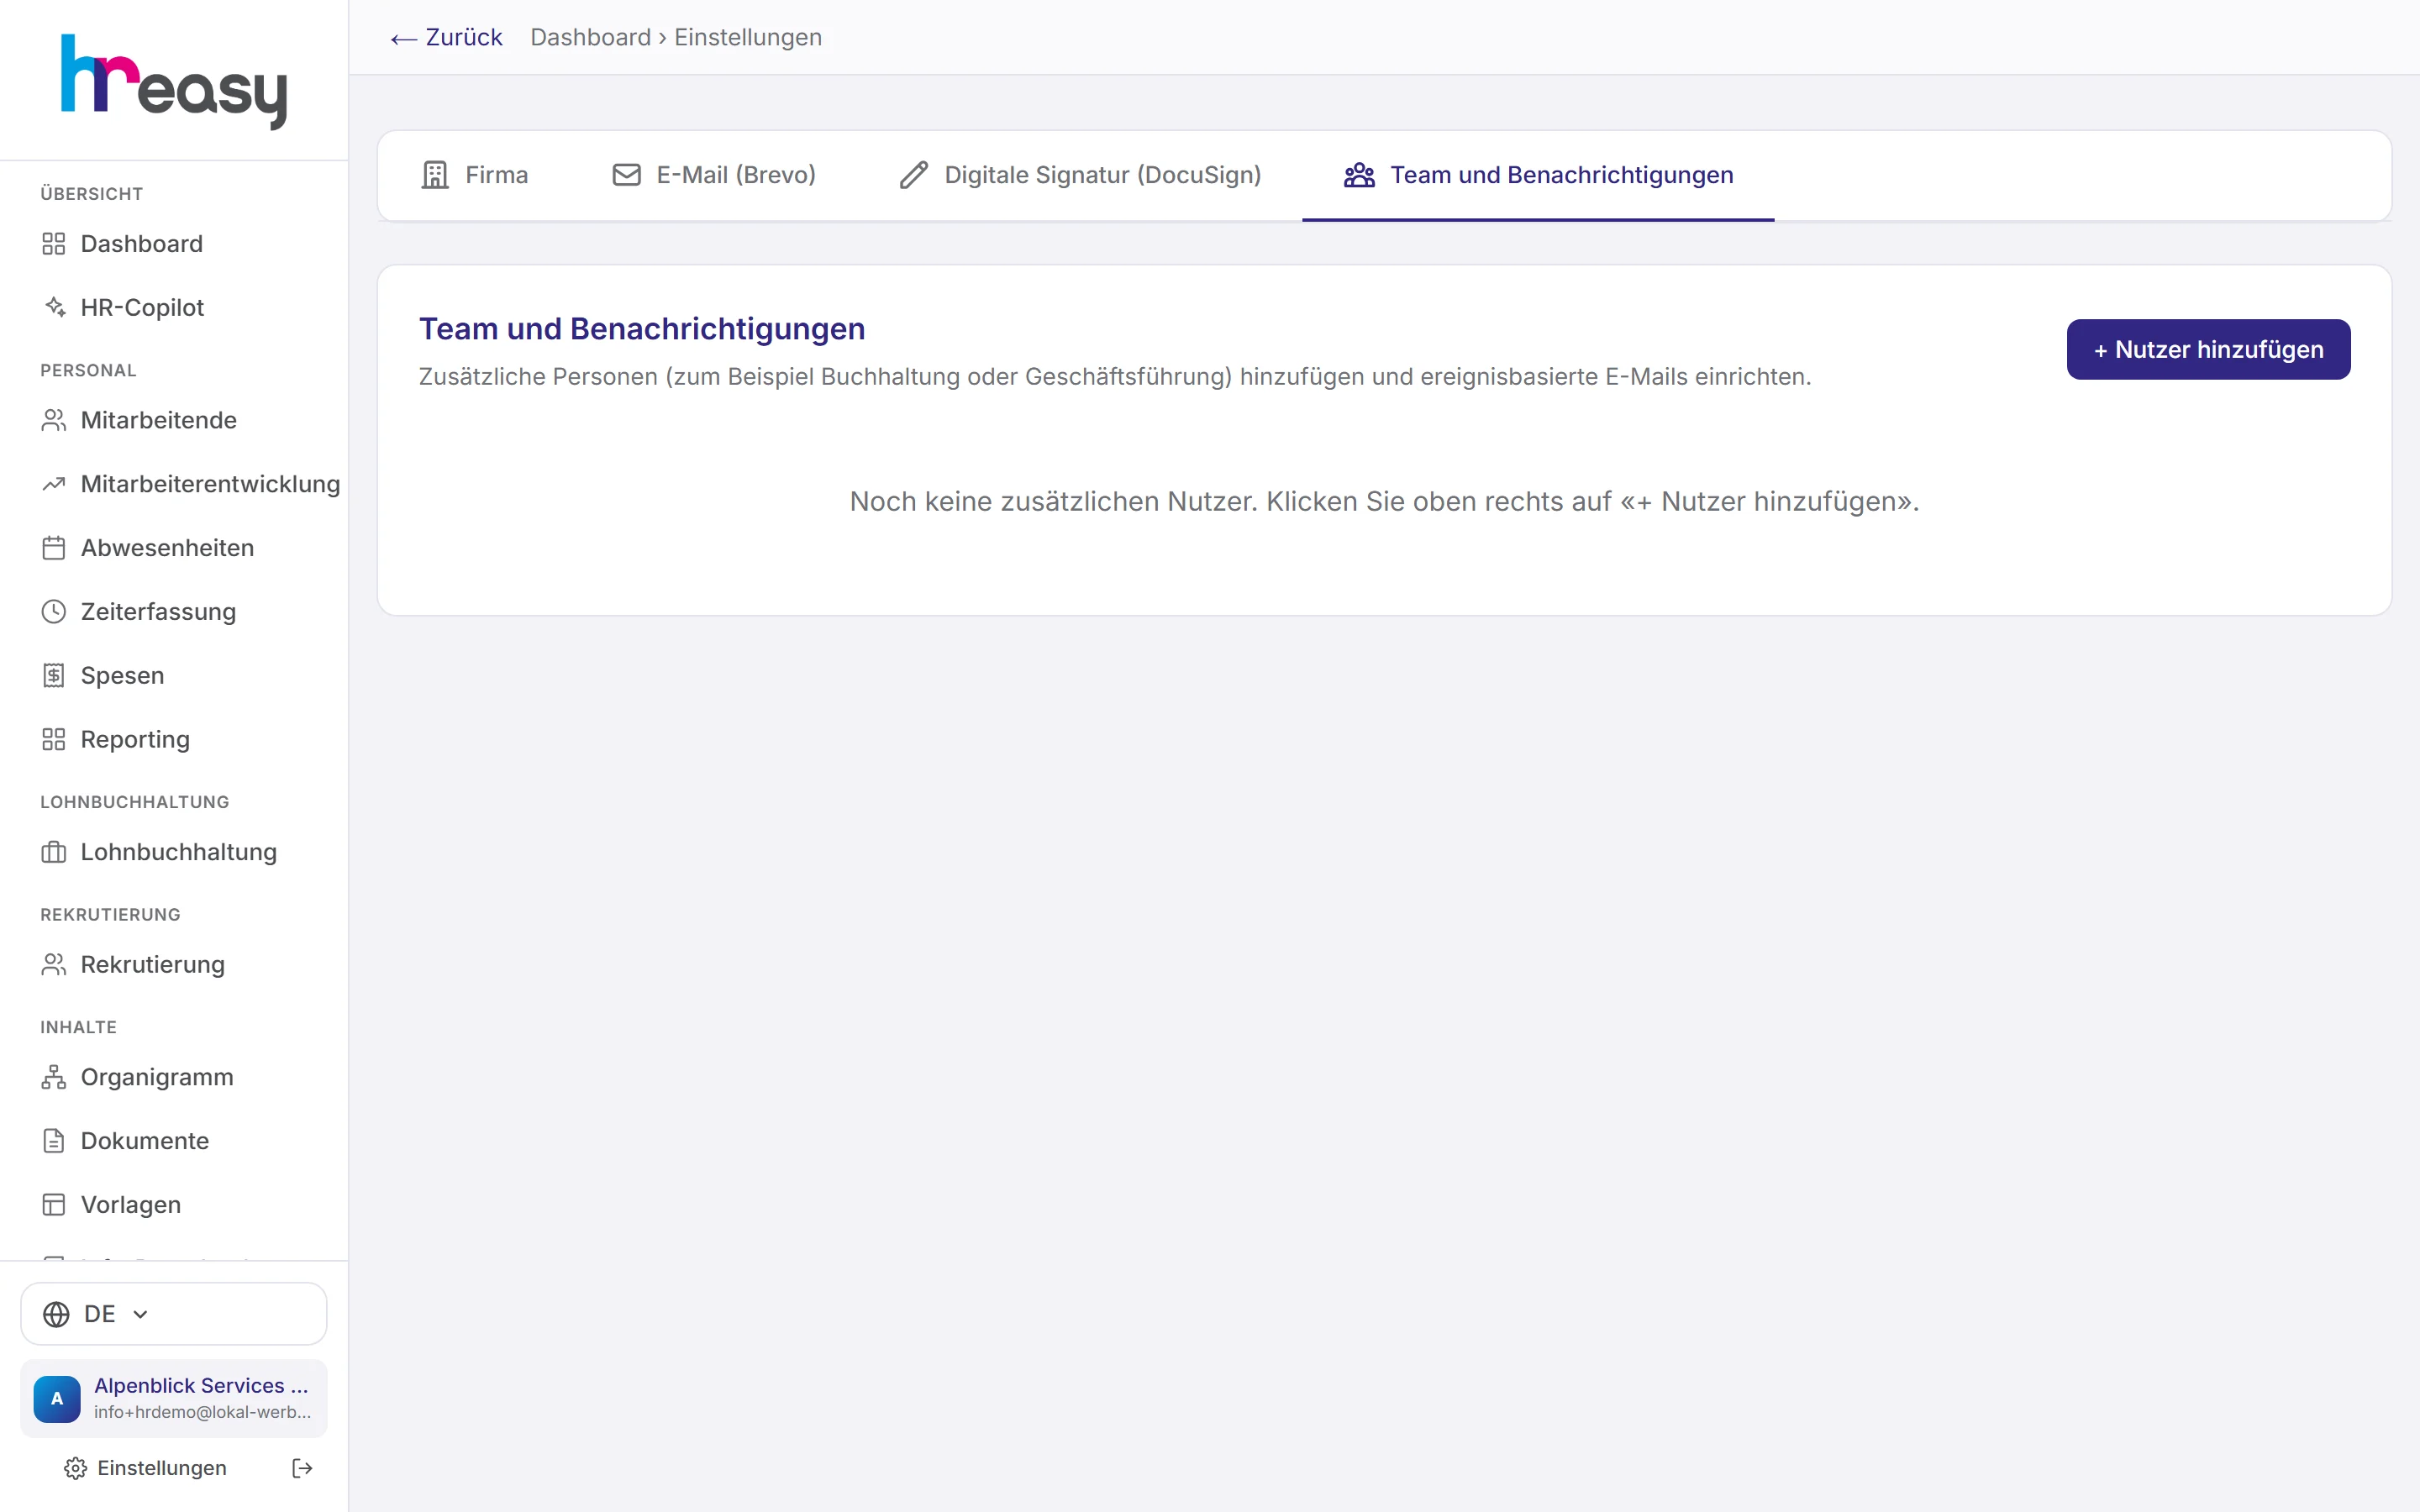
Des e-mails au nom de votre entreprise, avec preuve de remise
Pour que les e-mails aux collaborateurs et aux candidats partent de votre propre adresse, vous configurez votre domaine comme expéditeur dans l’onglet «E-mail». HREasy affiche les enregistrements DNS nécessaires et fait vérifier la signature.
Après un e-mail de test, vous voyez dans le journal des événements ce qu’il est advenu de celui-ci. Seul ce que le service d’envoi signale expressément comme remis est considéré comme remis.
- Données de base, logo et pied de page de l’entreprise pour les courriers et documents
- Sites, organisation et hiérarchie dans l’onglet «Entreprise»
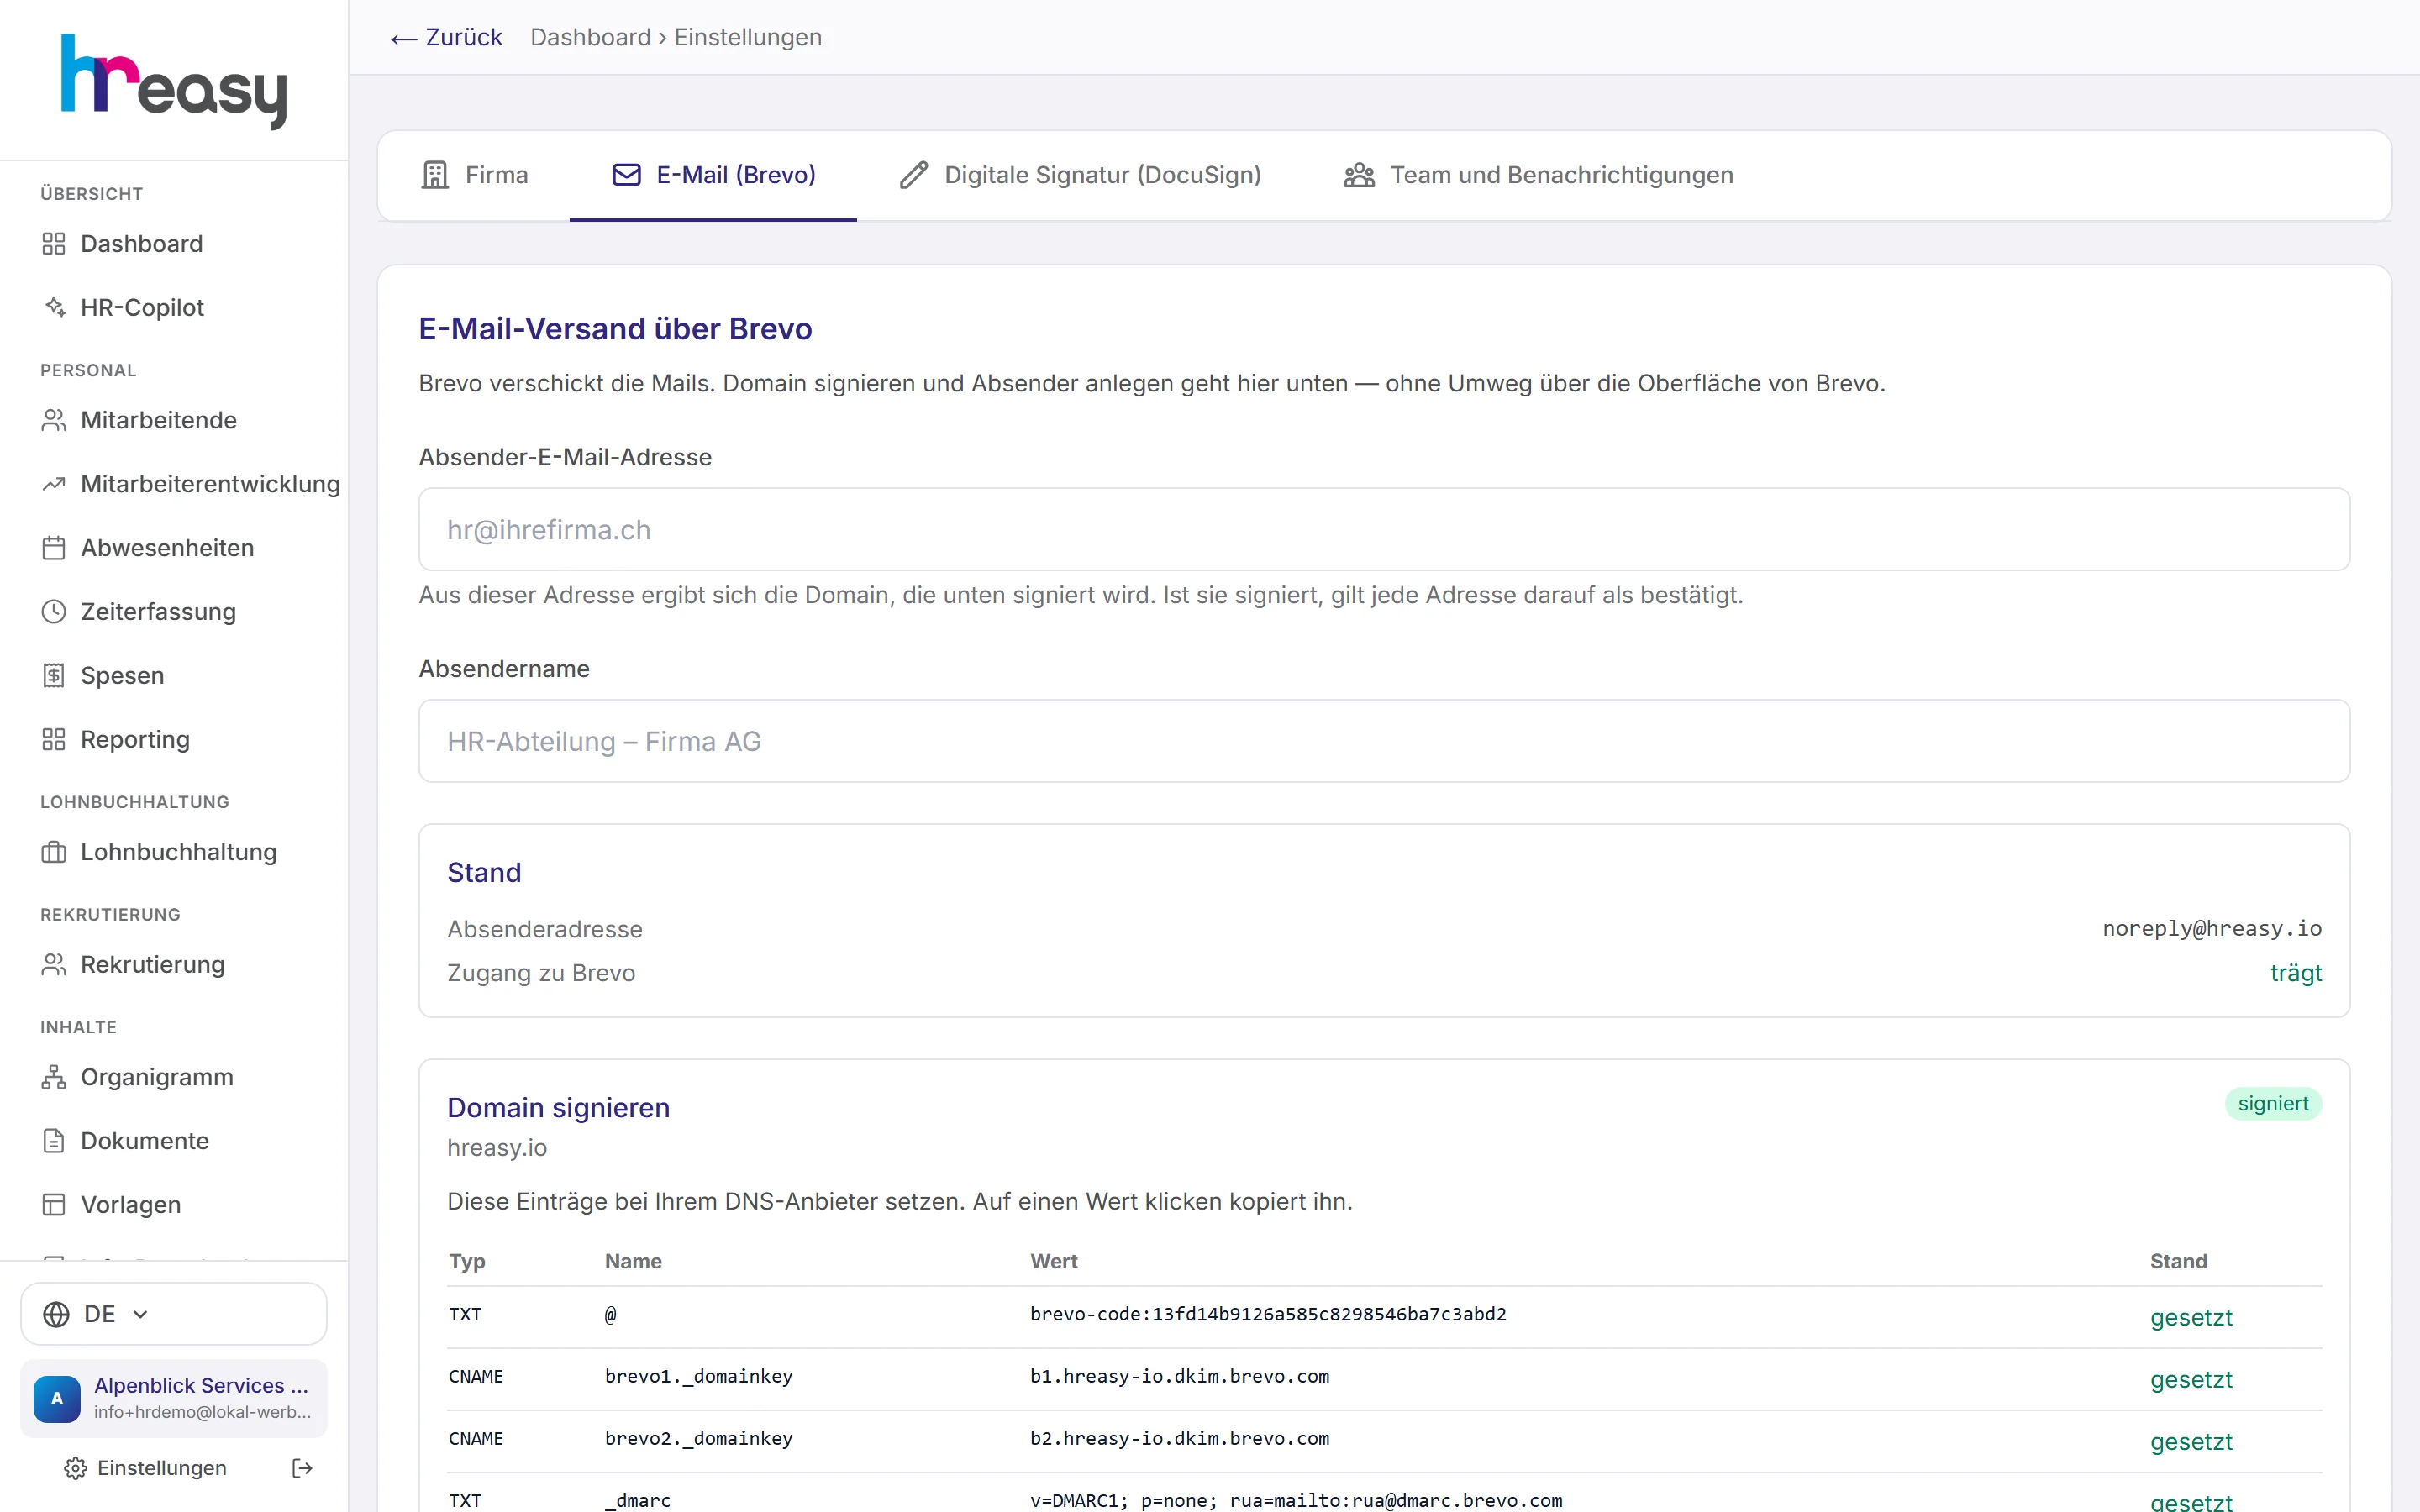
Protéger le portail avec un deuxième facteur
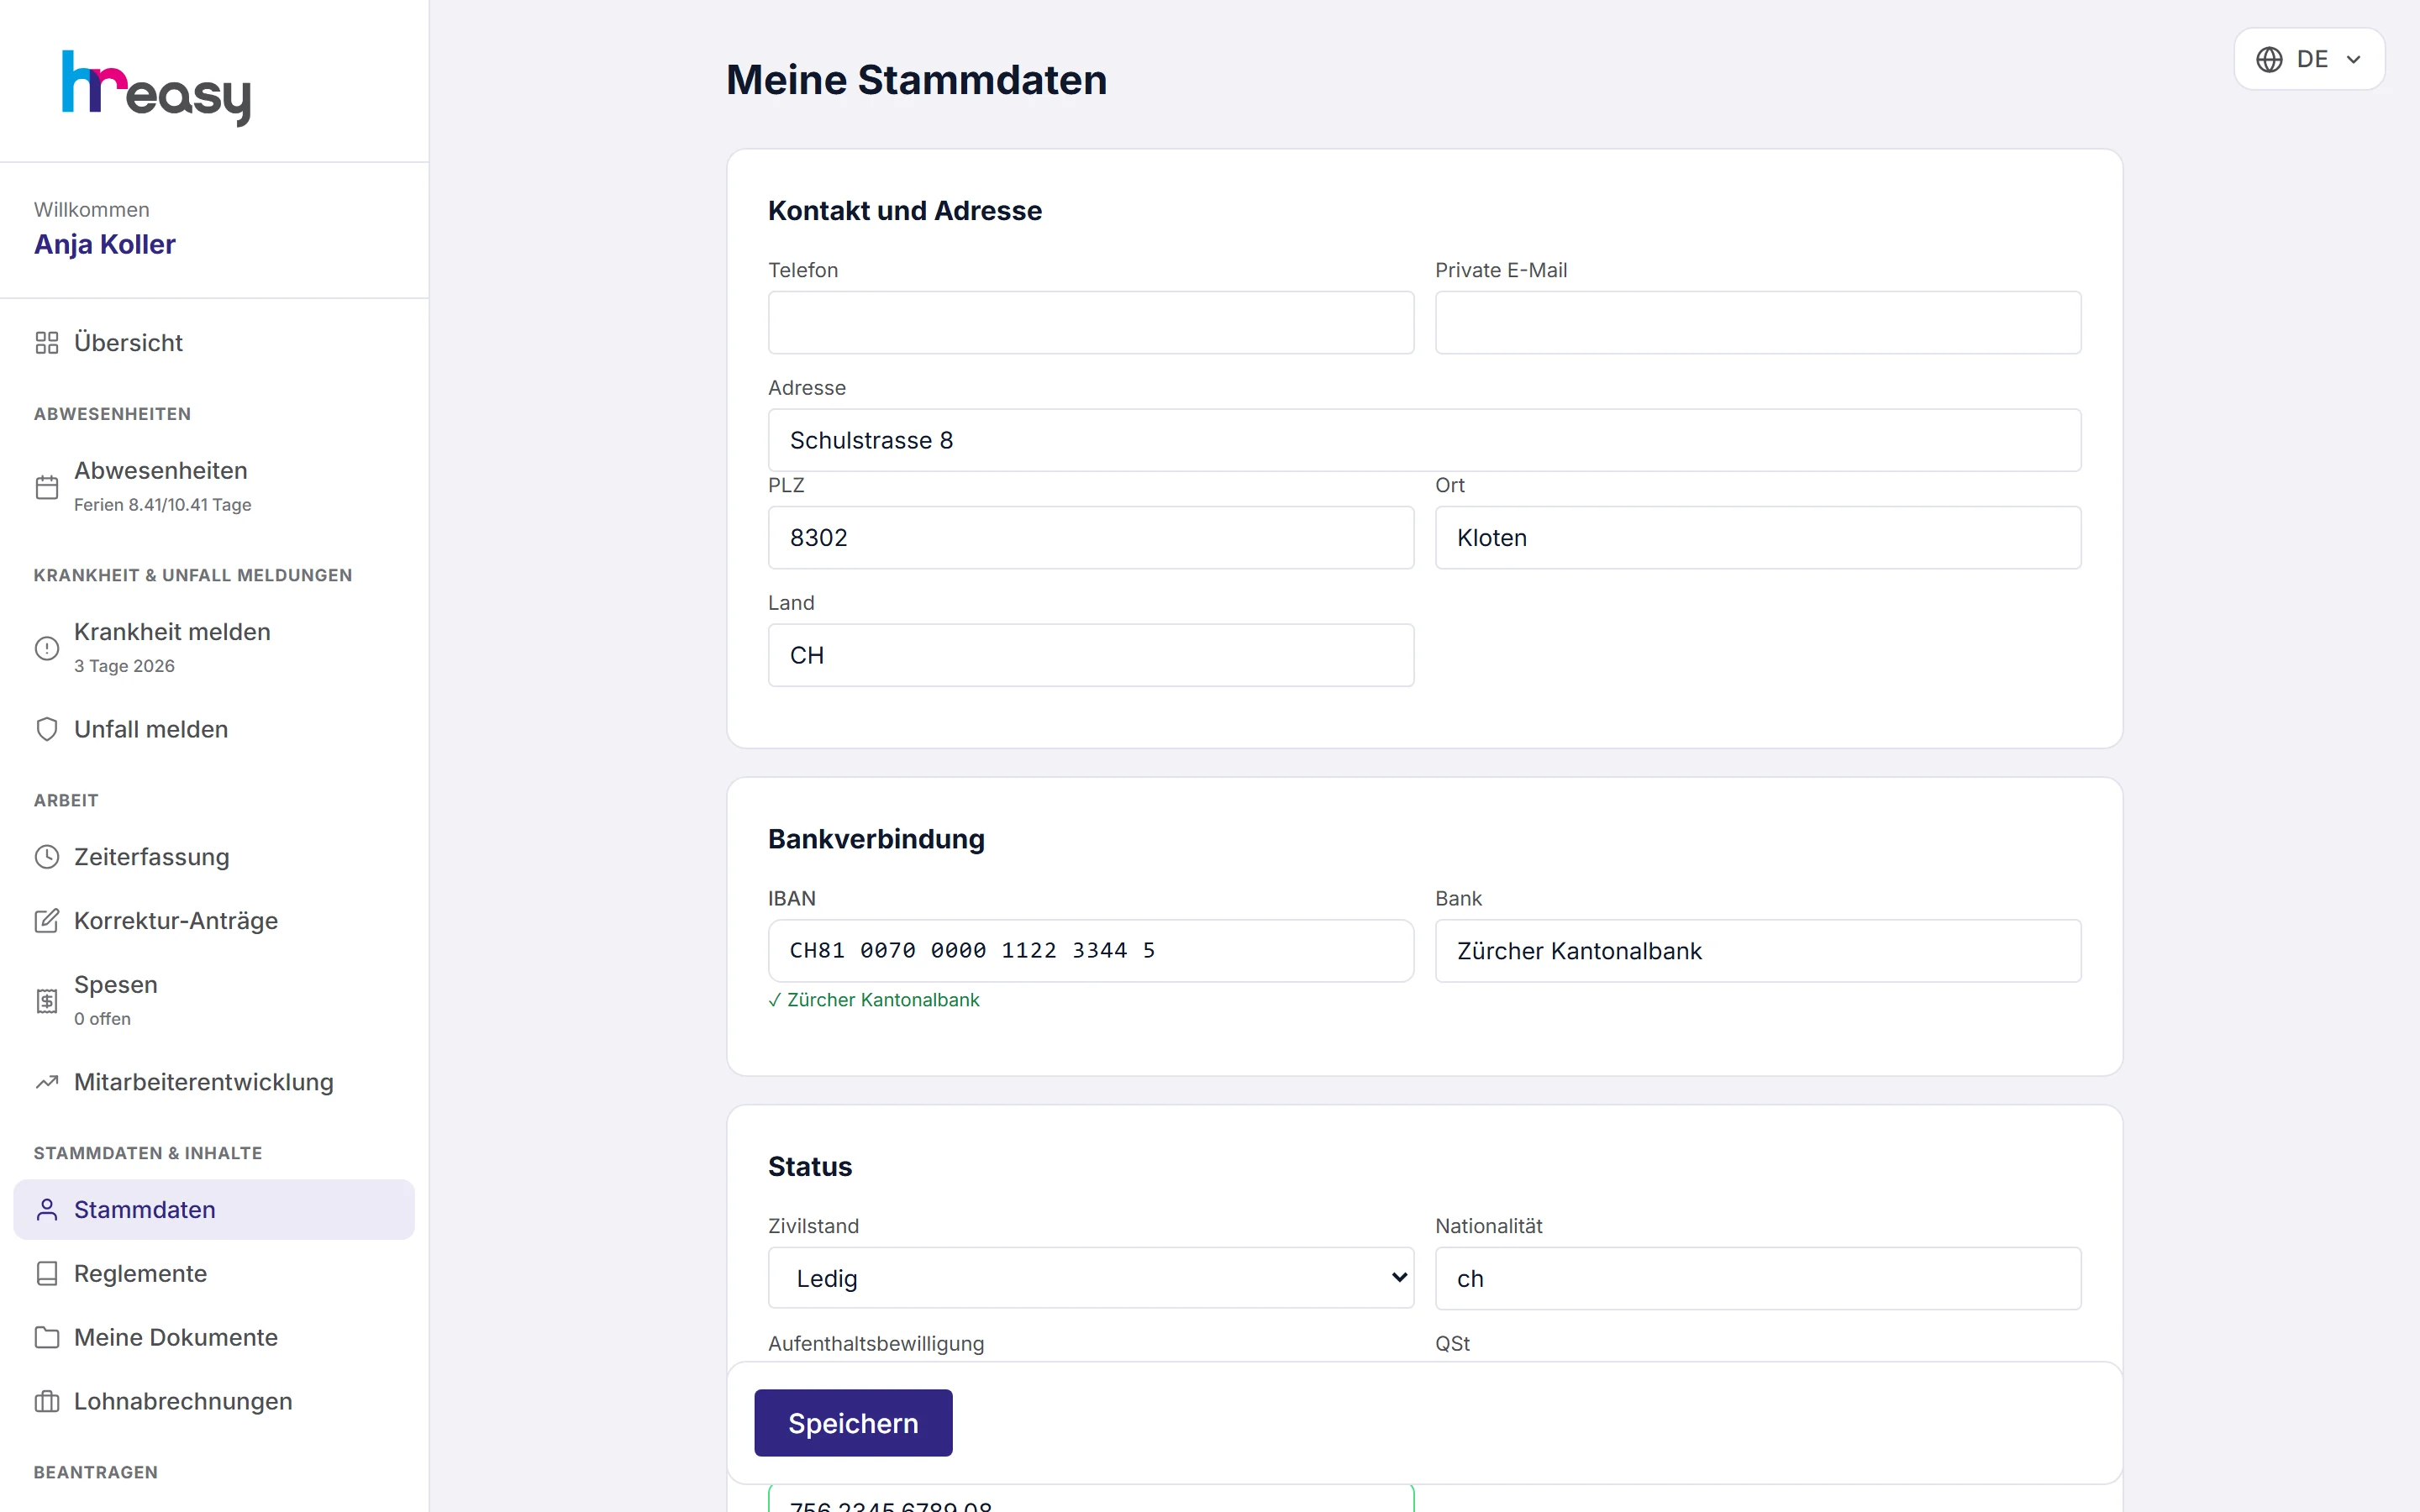
Dans le portail des collaborateurs, les collaborateurs configurent sous «Données de base» la connexion à deux facteurs avec une application d’authentification: scanner le code QR, confirmer le code, terminé. Des codes de secours affichés une seule fois sont fournis en plus.
La connexion est en outre protégée contre les essais: le nombre de tentatives erronées est limité, et le temps de réponse ne révèle pas si un compte existe.
- Désactivation uniquement avec un code valide
- Un changement de mot de passe révoque les connexions existantes
Ce qui arrive à un champ sensible
L’exemple d’un numéro AVS: de l’enregistrement à l’affichage.
Chiffrer
Le numéro AVS est enregistré, chiffré avec AES-256-GCM, dans la base de données de votre entreprise.
Vérifier l’autorisation
Lors de la consultation, le serveur vérifie le rôle et la limitation par site de la personne qui fait la demande.
Déchiffrer
Ce n’est que si elle est autorisée que le champ est déchiffré et affiché.
Journaliser
Qui, quoi, quand et depuis quelle adresse: chaque consultation est consignée.
Surveiller
Chaque jour, un contrôle recherche les consultations anormalement nombreuses et donne l’alerte.
Tout s’imbrique
Aucun module ne fonctionne isolément. Ce que vous saisissez ici est repris automatiquement là où on en a besoin, sans double saisie.
Ce que HREasy propose
Quatre rôles fixes
Admin, responsable RH, gestionnaire RH et collaborateurs, avec des droits clairement délimités.
Salaire réservé aux ayants droit
Les gestionnaires RH gèrent le personnel, les temps et les absences, mais ne voient ni les salaires ni les données particulièrement sensibles.
Limitation par site
Les rôles peuvent être limités à un site ou à une unité organisationnelle, avec effet dès la requête suivante.
Chiffrement des champs
Les champs sensibles du personnel comme le numéro AVS, l’IBAN, l’adresse ou la religion ainsi que tous les événements du dossier sont chiffrés avec AES-256-GCM.
Base de données propre
Chaque entreprise a sa propre base de données; ses identifiants d’accès sont eux-mêmes stockés chiffrés.
Journal et alerte
Chaque déchiffrement de champs sensibles est journalisé, un contrôle quotidien signale les anomalies par e-mail.
Deux facteurs dans le portail
Les collaborateurs sécurisent leur accès avec une application d’authentification et des codes de secours.
Protection de la connexion
Tentatives erronées limitées et temps de réponse identique, afin que les comptes ne puissent pas être devinés.
Quatre langues
L’interface est disponible en allemand, anglais, français et italien.
Ce qu’il faut savoir
Où se trouvent les données
HREasy fonctionne sur des serveurs en Europe, avec des connexions TLS. Chaque entreprise a sa propre base de données Postgres. Les fichiers se trouvent dans un stockage d’objets séparé.
Pour les fonctions d’IA, HREasy utilise des modèles de langage d’Anthropic (Claude). Les données transmises ne sont pas utilisées pour l’entraînement, et les données particulièrement sensibles comme la religion, le numéro AVS ou l’IBAN ne sont jamais transmises au modèle de langage.
Moins, c’est plus: minimisation des données avec le Copilot
Lorsque le Copilot RH a besoin de données du personnel, il les demande avec une finalité, par exemple «vacances» ou «contrat», et ne reçoit que les champs correspondants. Si un document requiert un numéro AVS, le serveur ne l’insère qu’ensuite via un espace réservé.
Si l’utilisatrice souhaite voir les données complètes, HREasy les affiche directement depuis le système, sans qu’elles atteignent le modèle de langage.
Questions fréquentes
Qui peut voir les salaires?
L’admin et le responsable RH. Les gestionnaires RH et les collaborateurs ne voient pas les salaires des autres.
Puis-je limiter une direction de filiale à sa filiale?
Oui. Le responsable RH et le gestionnaire RH peuvent être limités à un site ou à une unité organisationnelle. Cela s’applique aux listes, au tableau de bord, au reporting et au Copilot.
Comment les données sont-elles protégées?
Les champs sensibles du personnel et les événements sont chiffrés avec AES-256-GCM, chaque entreprise a sa propre base de données, et chaque déchiffrement de champs sensibles est journalisé.
Où se trouvent les serveurs?
En Europe. La connexion est chiffrée avec TLS.
Existe-t-il une connexion à deux facteurs?
Oui, dans le portail des collaborateurs, avec une application d’authentification et des codes de secours.
Mes données sont-elles utilisées pour entraîner l’IA?
Non. Le fournisseur d’IA Anthropic n’utilise pas les données transmises pour l’entraînement, et les données particulièrement sensibles ne sont pas du tout transmises.
Autres modules
Prêt à automatiser sécurité?
Mise en place en 5 minutes, aucune connaissance RH nécessaire. L’agent se charge du reste.
Demander un accès d’essai maintenant